
La sicurezza non è un'opzione. Gli attacchi informatici e normative come la NIS2 impongono un cambio di paradigma: la protezione deve essere continua, integrata e verificabile, non un prodotto installato una volta e dimenticato.
Il nostro approccio è multilivello — prevenzione, rilevamento e risposta — e parte sempre dalla stessa domanda, che è anche la più scomoda: cosa è esposto oggi, in questo momento, sulla vostra rete?
Perché il tema non è più rinviabile
gli attacchi gravi registrati in Italia nel 2025 rispetto all'anno precedente: 507 contro 357.
le PMI italiane che hanno subito una violazione negli ultimi tre anni. Nella rilevazione precedente il dato era tre volte più basso.
la crescita delle campagne verso "bersagli multipli", che non scelgono la vittima: colpiscono chiunque sia raggiungibile.
Fonti: Rapporto Clusit e Cyber Index PMI di Confindustria e Generali, con Politecnico di Milano e ACN.
Sapere cosa è esposto
La consapevolezza del rischio è il primo tassello, e quasi nessuno parte da lì. Il Vulnerability Assessment fotografa la vostra infrastruttura così com'è: servizi raggiungibili dall'esterno, software non aggiornati, credenziali deboli, configurazioni rimaste aperte da un intervento di anni fa.
Il risultato non è un elenco di allarmi, ma una lista di cose da fare in ordine di urgenza.
Vulnerability Assessment →Un sistema, non prodotti scollegati
Siamo Sophos Gold Partner: in Friuli-Venezia Giulia i partner di questo livello sono tre. Con Sophos Fusion firewall, endpoint, posta elettronica e identità smettono di lavorare per conto proprio e condividono gli stessi dati: un segnale raccolto su un portatile può far scattare una regola sul firewall, senza che nessuno debba correlare a mano due console diverse.
Sopra l'architettura lavora il servizio MDR: un centro operativo che analizza gli eventi 24 ore su 24 e, su mandato, interviene per contenere un attacco mentre è in corso. È la risposta al problema vero — il tempo che passa tra l'ingresso e il momento in cui qualcuno se ne accorge.
Scopri Sophos per la vostra azienda →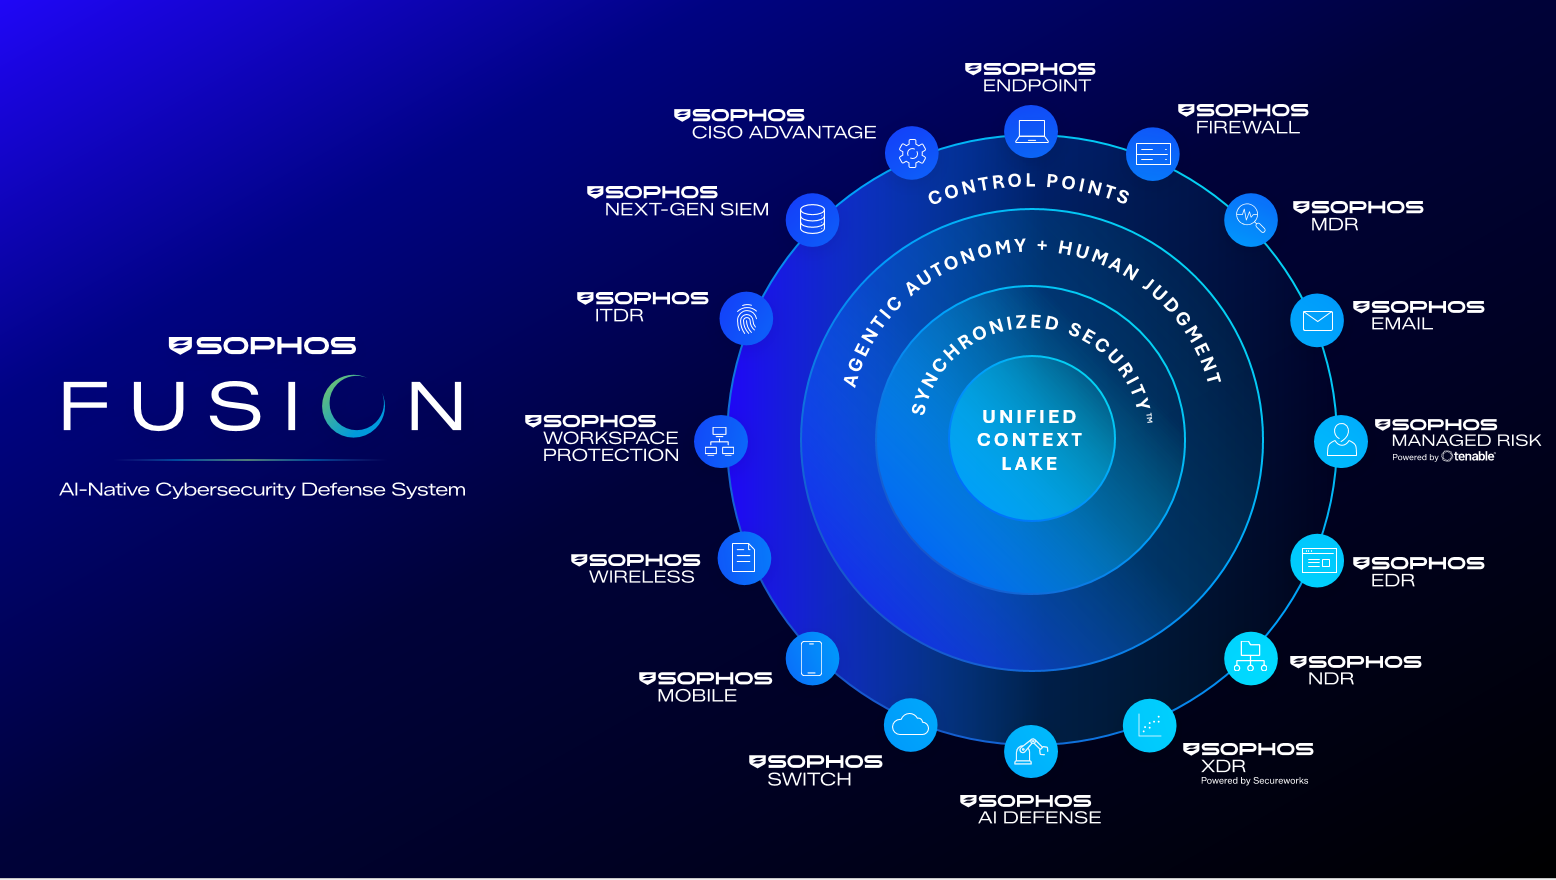
Backup e business continuity non servono solo il giorno del disastro: servono tutti i giorni, perché un'azienda che sa di poter ripartire lavora in modo diverso. Siamo Veeam Silver Value-Added Reseller e progettiamo le copie — locali, remote e immutabili, così il ransomware non se le porta via insieme al resto.
E soprattutto le proviamo. Il numero che conta non è quante copie avete, ma quante ore vi servono per tornare operativi: finché un ripristino non è stato eseguito davvero, resta un'ipotesi.
Le soluzioni di backup Veeam →Log, tracciabilità e conformità
GDPR e NIS2 non chiedono soltanto di proteggere i dati: chiedono di poterlo dimostrare. È la differenza fra avere delle difese e poterle provare davanti a un cliente, a un revisore o a un'autorità.
Su questo fronte siamo Business LOG Partner Certificato: la piattaforma raccoglie, conserva e analizza i log, correla gli eventi e produce la reportistica che serve quando l'adempimento è preciso — NIS2, GDPR, ISO 27001, la conservazione dei log degli amministratori di sistema. Sullo stesso impianto si appoggia il controllo degli accessi ai file: sapere se un documento è stato copiato su una chiavetta, modificato o aperto da chi non doveva.
La nostra certificazione Business LOG →Prevenire è meglio che intervenire
Monitoraggio proattivo e gestione centralizzata individuano le criticità prima che diventino fermi: un disco che si sta riempiendo, un aggiornamento mancante, un comportamento anomalo su una postazione.
È un servizio continuo, non una visita ogni tanto: protegge l'operatività e riduce i tempi di fermo, che sono il costo vero di un incidente.
Monitoraggio e assistenza →La NIS2 riguarda anche chi non vi rientra direttamente
Molte aziende hanno verificato di non essere tra i soggetti essenziali o importanti e hanno archiviato il tema. È una lettura comprensibile ma incompleta: la direttiva chiede a chi vi rientra di governare anche il rischio della propria catena di fornitura. Tradotto: l'obbligo non si ferma al perimetro aziendale, si trasmette ai fornitori.
Il risultato si vede già nei capitolati e nei questionari di qualifica. Per molte aziende la NIS2 non arriverà sotto forma di sanzione, ma di gara persa — e la differenza, in quel momento, non la fa aver comprato i prodotti giusti: la fa poter dimostrare come sono configurati e chi li sorveglia.
Con chi lavoriamo
I livelli di partnership si ottengono con tecnici certificati e continuità di risultati, e determinano a quale supporto del produttore avete accesso quando qualcosa non va.
 Gold Partner
 Silver Value-Added Reseller
 Partner Certificato
Abbiamo raccontato più in dettaglio come si costruisce una difesa a più livelli in Cybersecurity e sicurezza informatica tra Pordenone e Treviso.
Partiamo da una verifica, non da un preventivo
La prima cosa da capire è quanto sia davvero esposta la rete che avete oggi. Da lì si decide cosa serve e in che ordine — perché proteggere tutto allo stesso modo significa, di solito, non proteggere bene niente.
Contattateci oppure scrivete a marketing@baldissar.it